Tek ajan; Windows, macOS ve Linux’ta aynı kural motoru
Ajan, konsoldan inen kuralları yerinde değerlendirir; pano, dosya, USB, yazıcı ve ağ çıkışını aynı politika ile korur; kullanıcıyı kendi dilinde bilgilendirir.
Verinin uç noktadan çıkabileceği yollar
Pano
İki mod: yalnız hassas içeriği engelle veya kurumsal uygulamalar dışına tüm yapıştırmayı engelle. RDS’te her oturumun kendi yardımcı süreci vardır; olay doğru kullanıcıya yazılır.
Dosya hareketi
Çıkış yolunda (çıkarılabilir disk, ağ paylaşımı, senkron klasörü) içerik incelemesi; isteğe bağlı durağan dosya karantinası ve yöneticinin geri alabildiği gölge kopya.
USB ve mobil cihaz
Depolama aygıtlarında izleme veya engelleme; kablo ile bağlanan telefonlar birim bağlamadığı için ayrı tespit edilir ve uyarı üretir.
Yazıcı ve FIM
Yazdırma işi sahibi ile raporlanır; dosya bütünlüğü izleme (FIM) yazan süreci ve kullanıcıyı kaydeder, sistem dizinlerini engellemeden izler.
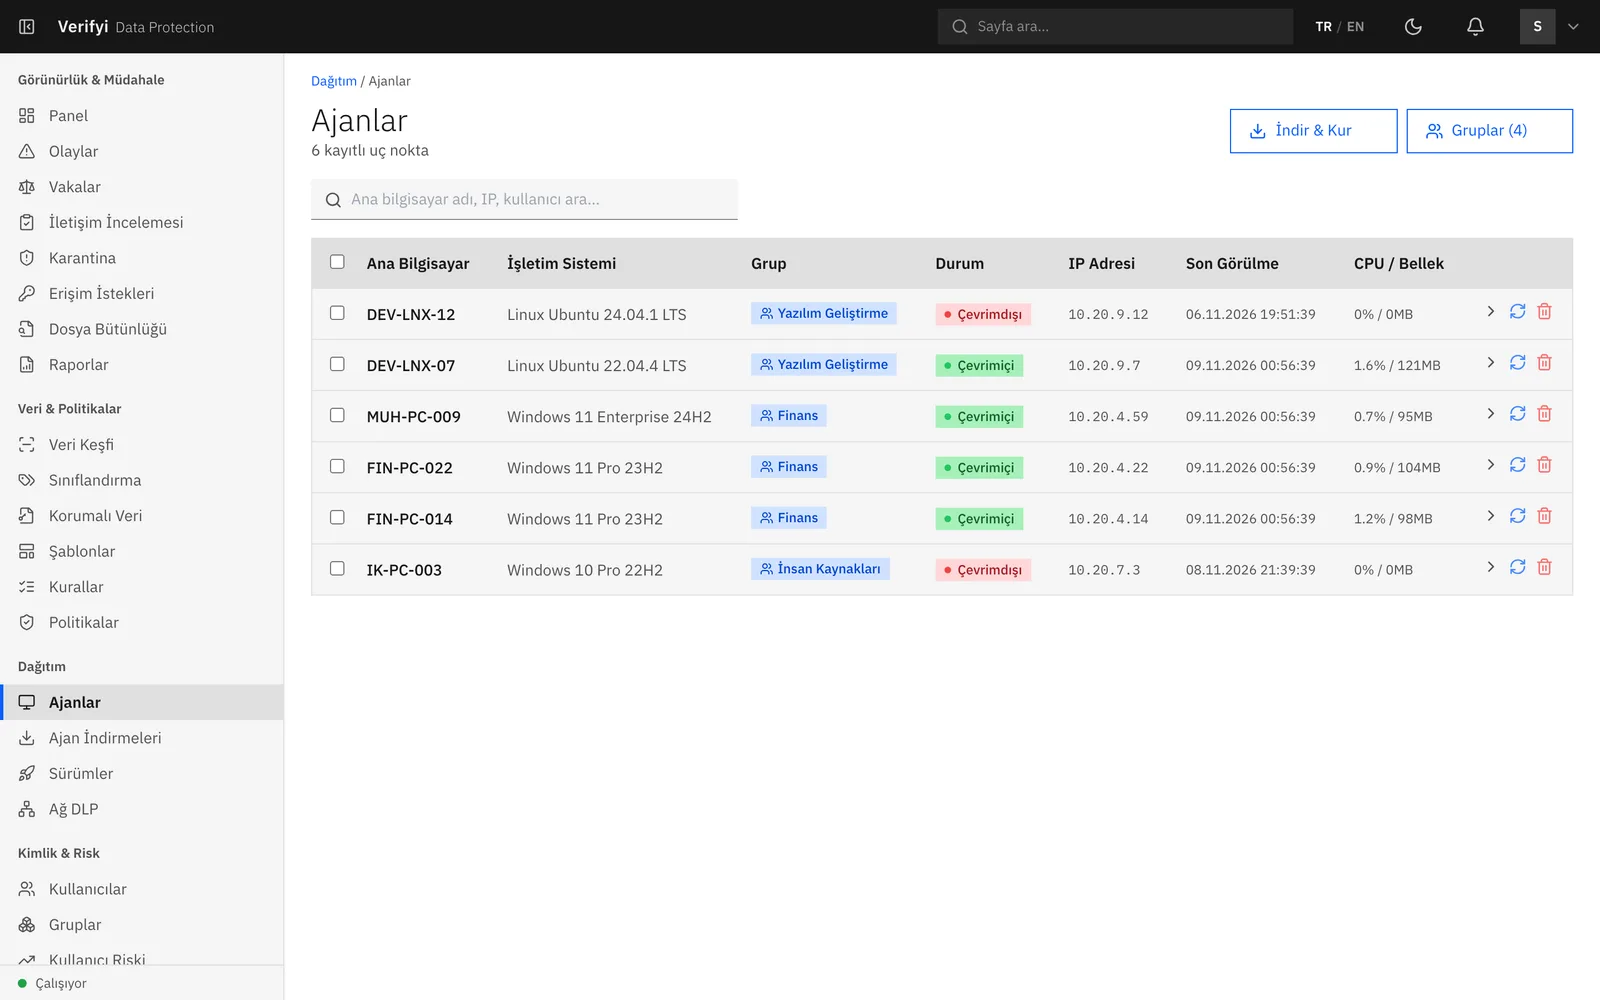
Filo tek listede
Proxy’yi atlayan trafik de proxy’den geçer
Yerel dinleyici
Ajan makinede yerel bir proxy dinleyicisi çalıştırır; sistem proxy ayarları buraya işaret eder. Her bağlantıya ajan kimliği ve oturum kullanıcısı eklenir.
İşletim sistemi seviyesinde yönlendirme
Proxy ayarına bakmayan uygulamalar da 80/443 için proxy’ye düşer; üç platformda da sürücü ve çekirdek modülü kullanılmaz.
Fail-closed ve istisnalar
Proxy ulaşılamazsa çıkış kesilir; yönetici tam yol veya CIDR ile istisna tanımlar. Çevrimiçi güncelleme, yerel ağ ve AD DNS proxy dışında kalır.
Kontrol kanalı kuralı
Ajanın konsola giden trafiği hiçbir zaman proxy üzerinden geçmez; proxy erişilemez olsa bile uzaktan devre dışı bırakma ve politika güncellemesi çalışmaya devam eder.
Filo yönetimi konsoldan
Kurulum ve kayıt
Kayıt belirteçli kurulum paketleri; belirteç ajan grubunu taşır, politika ilk durum bildirimiyle uygulanır.
Merkezi güncelleme
Sürüm halkaları ve yüzde ile kademeli dağıtım; bütünlük doğrulaması, başarısız güncellemede otomatik geri alma.
Kullanıcı penceresi
Tepsi simgesi ve pencere: engellenen öğeler, erişim talebi, gerekçeyle geçiş; arayüz TR/EN, dil yöneticiden veya işletim sisteminden gelir.
Koruma ve kaldırma
Kurcalama koruması, çevrimdışı acil durdurma, uzaktan devre dışı bırakma ve kaldırma: konsoldan silinen ajan makineden otomatik olarak kaldırılır.
Desteklenen platformlar
| Platform | Sürümler | Paket |
|---|---|---|
| Windows | 10/11 ve Server 2016+ (x64) | İmzalı MSI, kayıt belirteçli |
| Linux | Ubuntu 22.04/24.04, RHEL 9+ | .deb / .rpm paketi |
| macOS | 13+ (Universal: Apple Silicon ve Intel) | Notarize edilmiş, imzalı paket |
Kısa cevaplar
Ajan ne kadar kaynak kullanır?
Hedefler: normal çalışmada %2 altı CPU, 150 MB altı bellek, dosya işlemi başına 10 ms altı politika kararı. Keşif taraması CPU tavanı ile hızlandırılıp yavaşlatılabilir.
Mevcut EDR ile çakışır mı?
Microsoft Defender ve CrowdStrike ile birlikte çalışma için dışlama listesi kurulum rehberinde verilir; ajan çekirdek sürücüsü kullanmaz.
İnternet olmadan çalışır mı?
Evet. Politikalar, güncellemeler ve lisans konsoldan gelir; konsol kapalı ağda çalışır. Lisans dosyası çevrimdışı doğrulanır.
Kendi ortamınızda görün
Kurulum rehberi ve 30 günlük deneme lisansı ile kavram kanıtı ortamınızı aynı gün içinde kurabilirsiniz. Deneme lisansı çevrimdışı çalışır.