Kendi altyapınızda TLS inceleme ve kullanıcı bazlı atıf
Network DLP appliance’ı HTTPS’i kendi CA’sı ile inceler, aynı kural kümesini uygular ve her olayı kullanıcı ve cihazla ilişkilendirir. Ajanlı modda kimlik bağlantıya bağlıdır; ajansız modda Kerberos ile Active Directory’den gelir.
Ne görür, nasıl karar verir
TLS inceleme
Appliance kendi CA’sını üretir; güven ajanla dağıtılır. Sertifika sabitleyen hedefler için yönetici onaylı bypass; TLS olmayan tünel reddi; CRL/CDP yayını Windows’un iptal kontrolünü karşılar.
İçerik kuralları
Konsoldaki kurallar proxy’de aynı motorla çalışır: proximity, parmak izi ve EDM koşulları, görsellerde OCR, kodlanmış içerik çözme, şifreli Office/PDF için varsayılan engel.
Hedef politikaları
Sıralı hedef politikaları, 22 web kategorisi, üretken yapay zekâ platform paketleri, kurumsal engel listeleri (EDL); kullanıcı veya ekip kapsamlı istisnalar.
Gerekçeyle geçiş
Politika izin veriyorsa kullanıcı gerekçe yazarak devam eder; gerekçe olayla birlikte raporlanır ve denetim günlüğüne düşer.
Trafik, sunucu ve kullanıcı bazında
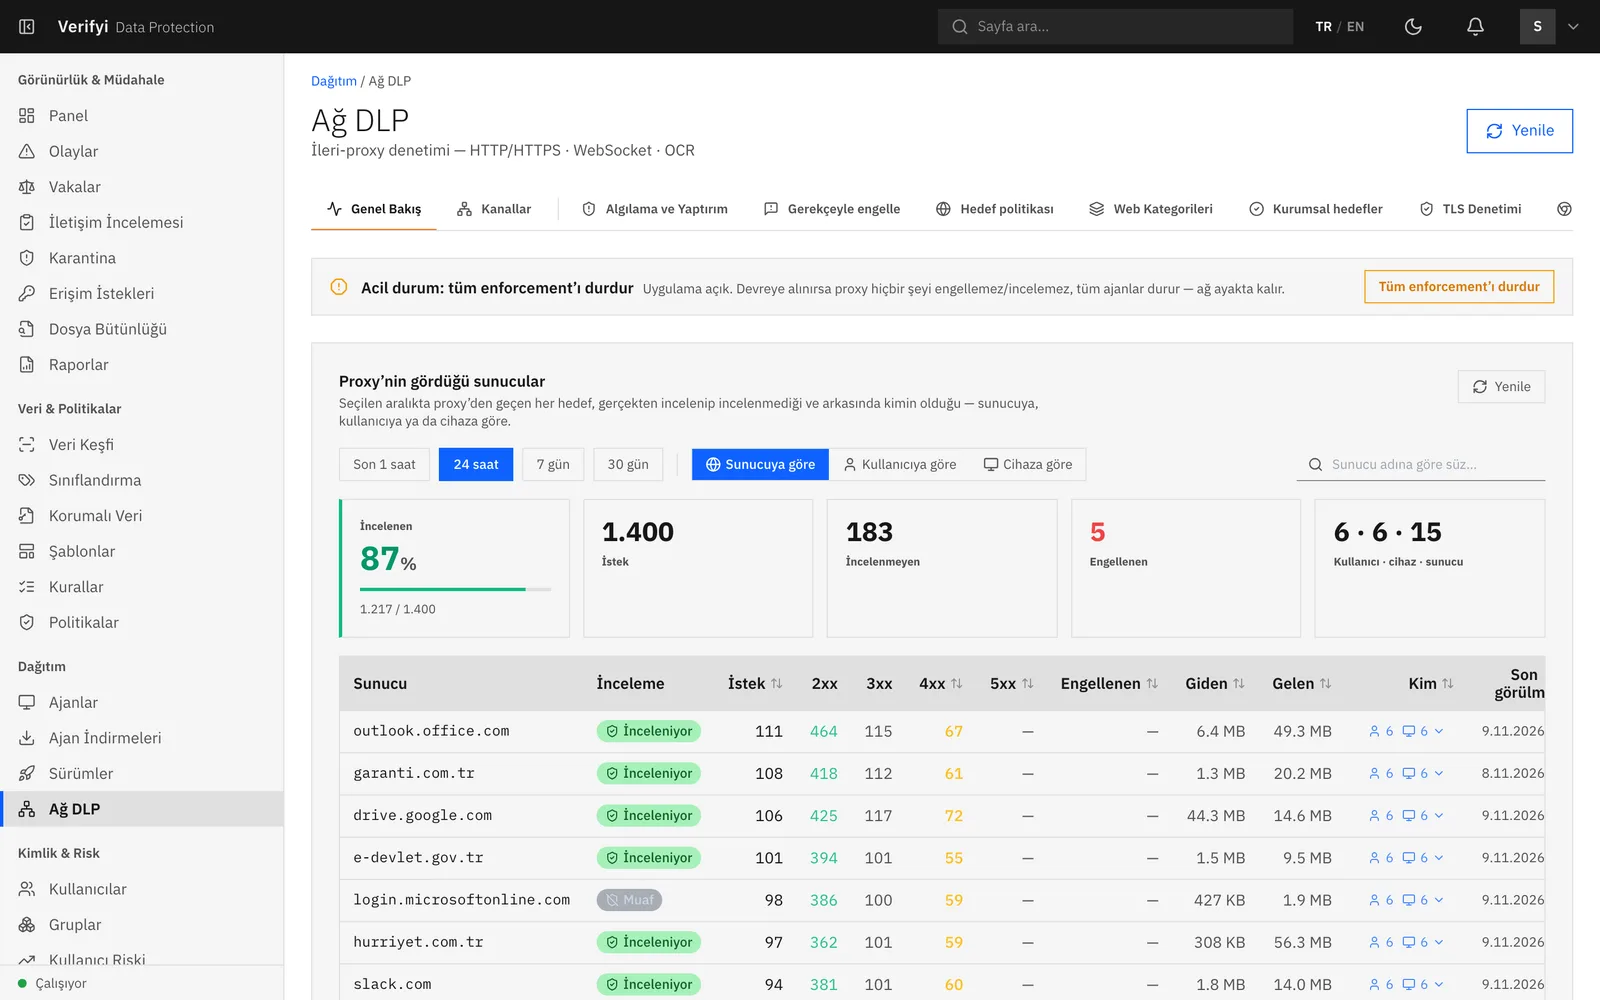
Olay olmayan trafik de görünür
Akış günlüğü
Sunucu, kullanıcı ve cihaz bazında trafik; yedi günlük bölümler ve kalıcı saatlik özet. Engellemeler olay olarak ayrı tutulur.
Yapılandırılmış gerekçeler
Her engelin bir gerekçe kodu ve parametreleri vardır; konsol bunu TR/EN olarak, yerel uygulamadaki kullanıcı ise ajan bildirimiyle görür.
Acil durdurma
Tek anahtarla tüm proxy politikası izleme moduna alınır; süreli pano duraklatması gibi kendi kendine sona eren istisnalar denetlenir.
Birden fazla proxy
Her proxy’nin iptal edilebilir kendi kimliği vardır; birini iptal etmek diğerlerini etkilemez. Konsolda proxy sekmesi hepsini listeler.
Kimlik modları
| Ajanlı mod | Ajansız (AD) mod | |
|---|---|---|
| Kimlik kaynağı | Uç nokta ajanı; bağlantının sahibi olan oturumun SID/UPN’i | Kerberos; kullanıcı etki alanı\ad biçiminde |
| İstemci yönlendirme | Ajanın yerel dinleyicisi ve işletim sistemi yönlendirmesi | PAC/WPAD yayını, GPO ile proxy ayarı |
| Active Directory gereksinimi | Yok | Etki alanına katılmış proxy, SPN ve DNS kaydı |
| Çoklu oturum (RDS) | Oturum başına doğru kullanıcı | Oturum başına Kerberos bileti |
| Proxy yapılandırması olmayan uygulamalar | Kapsam içinde | Kapsam dışı (PAC kullanmayan uygulamalar doğrudan çıkar) |
| Önerilen kullanım | Yönetilen uç noktalar | Ajan kurulamayan sunucular ve misafir ağları |
Doğrulanmış senaryolar
Kerberos akışı
Etki alanı kullanıcısı Kerberos ile doğrulandı; TCKN içeren yükleme engellendi ve kullanıcı adıyla kayıt altına alındı.
RDS çoklu kullanıcı
Aynı sunucuda eş zamanlı iki oturum; olaylar ilgili kullanıcılara ayrı ayrı atfedildi.
Kimlik sahteciliği
Kimlik bilgisi yalnız doğrulanmış ajan bağlantısından kabul edilir ve hedef sunuculara iletilmez.
Açık röle
Kimliği doğrulanmamış bağlantı istekleri reddedilir; bir proxy kimliği iptal edildiğinde yalnız ilgili proxy devre dışı kalır.
Kendi ortamınızda görün
Kurulum rehberi ve 30 günlük deneme lisansı ile kavram kanıtı ortamınızı aynı gün içinde kurabilirsiniz. Deneme lisansı çevrimdışı çalışır.